 Escrito por: Jerónimo Corregido
Una serie de billeteras Ledger Nano X revendidas por la marca CryptoBilis sufrió adulteraciones que permitieron un masivo robo de criptomonedas. Los atacantes implantaron puertas traseras en cada uno de los dispositivos, que les permitieron obtener las frases de recuperación. El robo está calculado en 102 millones de dólares.
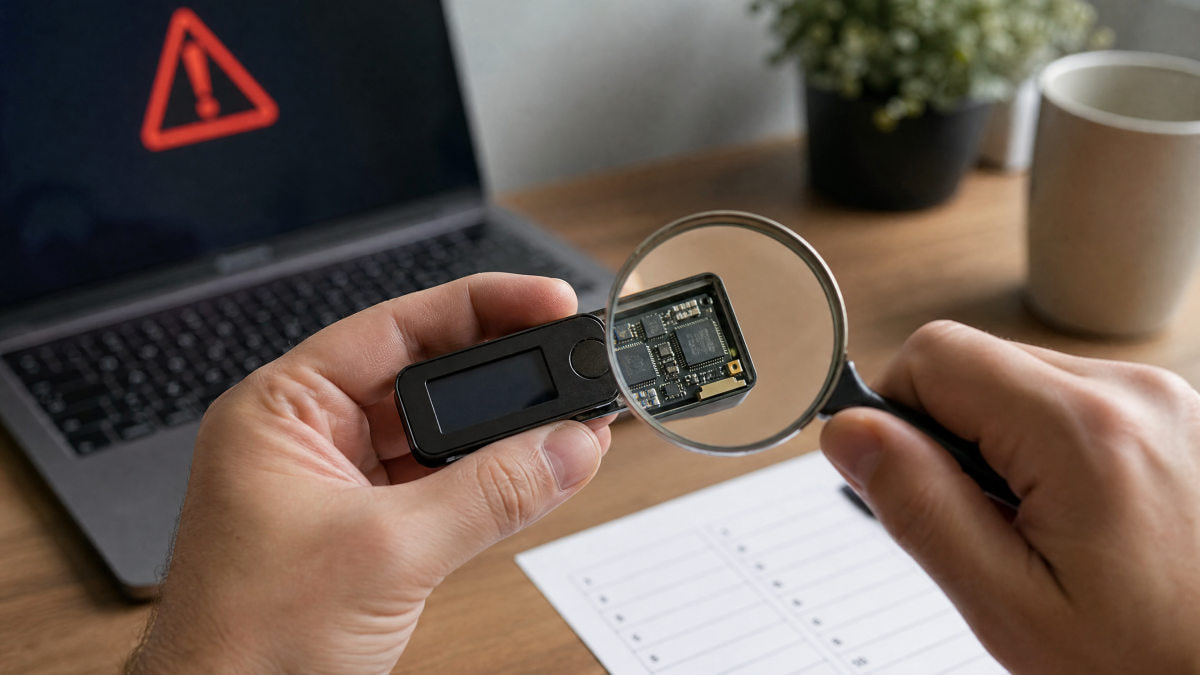
Nuevo robo de criptomonedas desde billeteras frías: sacudón a la confianza.
Ledger: un hackeo a los dispositivos que sacude al mundo cripto
Las billeteras frías, es decir, aquellas que funcionan sin conexión a internet, están consideradas mucho más seguras que sus pares calientes, que están conectadas a la red constantemente. Sin embargo, su fiabilidad se está poniendo cada vez más en jaque, y ahora un nuevo robo de criptomonedas a gran escala pone a prueba la confianza de los inversores.
Se trata de una serie de monederos Ledger que sufrieron fuertes adulteraciones. El 9 de octubre comenzaron a llegar denuncias de usuarios que veían sus billeteras vaciadas sin que hubieran ejecutado ninguna aprobación. El ataque fue escalando hasta el punto de que se calcula una pérdida de 102 millones de dólares, extraídos de 324 monederos digitales.
Mayormente se trató de modelos Ledger Nano X, vendidos por un distribuidor autorizado en el sudeste asiático, llamado CryptoBilis. La firma francesa advirtió que, si bien el ataque se originó en países como Indonesia, Malasia y Filipinas, la adulteración del hardware podría llegar a productos comprados en otras partes del mundo.
Como medida de prevención, Ledger recomendó que quienes hubieran comprado una billetera fría en los últimos 90 días de CryptoBilis no iniciaran su configuración. Si el proceso ya estaba comenzado, se sugiere pasar los fondos a otra billetera de Ledger y establecer una frase de recuperación diferente, ya que ese fue el punto que explotaron los atacantes.
Cómo se perpetró el robo de criptomonedas: lo que se sabe
Las billeteras frías no contienen en sí mismas las criptomonedas, que están almacenadas en cadenas de bloques. Lo que hacen los dispositivos es registrar las claves que se utilizan para cualquier operación, como puede ser una transferencia.
Los monederos Ledger Nano X se valen de una frase de recuperación que consiste en 24 palabras. Con esa clave se puede reconstruir cualquier contraseña y aprobar cualquier tipo de transacción. Incluso sin tener acceso al dispositivo físico.
Para prevenir ataques contra el hardware, Ledger cuenta con el sistema Genuine Check. Esto permite verificar que el dispositivo disponga de su chip de seguridad sin adulteraciones. Ahora bien, Genuine Check no logra detectar anomalías alrededor de ese chip. Esta es la vulnerabilidad que aprovecharon los atacantes.
Lo que hicieron fue añadir circuitos al sistema interno, con los cuales se podía absorber los datos de configuración, incluyendo la frase de recuperación. Para transmitir los datos fuera del dispositivo, se utilizó un módulo LTE, una eSIM y una antena sencilla.
Se trata, claramente, de una adulteración física de las billeteras, no de un ataque a los sistemas internos. De hecho, tras el robo de criptomonedas, Ledger ha realizado una verificación técnica y no detectó irregularidades en lo que atañe a su software.
Algunos investigadores detectaron cables dentro del Ledger Nano X, pero en otros casos se identificaron métodos más sofisticados, como el uso de circuitos altamente camuflados. Esto quiere decir que podría haber más de un atacante, o que el mismo grupo utilizó dos mecanismos diferentes.
Monedero frío vs monedero caliente: qué decisión tomar
Está claro que los monederos fríos siguen teniendo ventajas comparativas de seguridad ante los calientes, que dependen de la conexión a internet. Sin embargo, no es la primera vez que se dan ataques a dispositivos sin conexión, y los riesgos parecen ser progresivamente mayores.
Los expertos recomiendan una mezcla entre el uso del monedero frío y el monedero caliente: el primero para ahorros a largo plazo, y el segundo para transacciones frecuentes. Pero los hechos actuales dan cuenta de que hace falta verificar la cadena de custodia antes de confiar en un nuevo dispositivo.