 Escrito por: Jerónimo Corregido
El bloqueo a SMS bancarios en España alcanza a los alias de marcas que no estén registrados en la Comisión Nacional de los Mercados y la Competencia (CNMC). Implica un freno a la suplantación de la identidad por SMS y forma parte del Plan Antiestafas del gobierno nacional.
Nueva campaña oficial de bloqueo a SMS bancarios en España.
Medida contra la suplantación de la identidad por SMS
A partir del 15 de septiembre entró en vigor el bloqueo a los SMS bancarios en España para prevenir el fraude. Es una medida impulsada por la Comisión Nacional de los Mercados y la Competencia (CNMC), e implica el registro obligatorio de los alias que utilizan las marcas en sus comunicaciones con los clientes.
Esto quiere decir que el identificador de los nombres comerciales debe estar necesariamente inscrito en la CNMC. Anteriormente, los alias podían utilizarse de manera abierta, lo cual facilitaba la suplantación de empresas legítimas. Ahora, cada marca tendrá su propio identificador, único e intransferible.
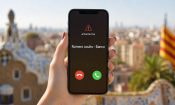
Las empresas que no hayan registrado su alias pueden seguir enviando SMS a sus clientes, pero estos aparecerán con un número telefónico como remitente, en vez de su denominación comercial. Desde la CNMC advierten que muchas marcas han visto sus solicitudes rechazadas, en general por no contar con la autorización del titular de cada identificador.
El registro sigue abierto, por lo que se pueden inscribir nuevos alias. Al momento de volverse efectivo el bloqueo, la CNMC registraba casi 14.000 identificadores. La convocatoria había sido abierta en el mes de marzo. Según fue detallado, los servicios de telecomunicaciones tendrán la obligación de bloquear SMS en la misma medida que MMS (mensajes multimedia con fotos, audios o videos) y RCS (Rich Communication Services).
Campaña nacional contra el fraude
Esta medida se halla enmarcada en el Plan Antiestafa del gobierno nacional. Otras políticas orientadas en la misma dirección son el prefijo 400 para la identificación de llamadas comerciales y el bloqueo a los prefijos fantasmas, impulsadas por el Ministerio para la Transformación Digital y de la Función Pública.
En el caso de la suplantación de la identidad por SMS, la CNMC se ha enfocado sobre todo en empresas de rubros como las finanzas y la entrega de paquetes, dada su necesidad de mantener una comunicación rápida con los clientes. Otros sectores que han tenido mayor consideración son el transporte, la salud y la administración pública.
Las técnicas de phishing, smishing, vishing y otras se han vuelto demasiado comunes en España, de manera que la ciudadanía tiene una desconfianza generalizada a cualquier llamada, mensaje o correo electrónico. Se ha dado a conocer la existencia de organizaciones dedicadas a este tipo de delitos dentro del país, así como también emplazadas en enclaves estratégicos del fraude digital en el extranjero, como el KK Park en la frontera entre Myanmar y Tailandia.
Cómo funciona la suplantación de la identidad por SMS
Se habla de smishing cuando los estafadores se hacen pasar por una marca o institución a través de un SMS. Generalmente se trata de un pedido de información, acompañado por un enlace que, invariablemente, conduce a un sitio inseguro. Ese sitio, a su vez, puede ser una copia bastante fiel del original, por lo que el usuario se encuentra en una situación vulnerable.
Además, las comunicaciones de smishing están redactadas en un tono de urgencia que compele a la acción inmediata. Puede tratarse de una promoción de última hora, de un saldo pendiente, de un cargo sospechoso, o de cualquier noticia que llame la atención.
Ahora, con el identificador obligatorio de la CNMC, los estafadores no podrán usar el alias de la marca a la que quieren suplantar. Esto supone una primera barrera defensiva para la ciudadanía, aunque desde la propia autoridad advierten que no se debe bajar la guardia y que es necesario continuar tomando las medidas de seguridad habituales: desconfiar de mensajes sospechosos, no ingresar en links no solicitados y nunca brindar información confidencial a terceras partes.